

Adobe、「Flash Player」の更新を緊急公開 - 脆弱性攻撃が発生中
Adobe Systemsは、「Adobe Flash Player」の深刻な脆弱性を修正するセキュリティアップデートを公開した。脆弱性を狙ったゼロデイ攻撃が確認されており、早急な対応が求められる。
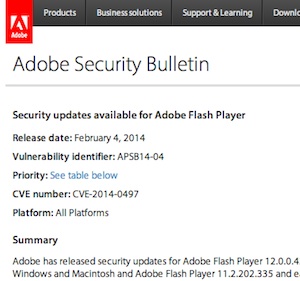
修正した脆弱性は1件のみだが、ゼロデイ攻撃が確認されている
今回のアップデートは、脆弱性「CVE-2014-0497」に対処したもので、攻撃を受けると端末の制御を奪われるおそれがある。すでに同脆弱性に対するゼロデイ攻撃も確認されている。
同社は、WindowsおよびMac向けに最新版となる「同12.0.0.44」を用意。最新版へアップデートできないユーザー向けには「同11.7.700.261」を提供する。またLinuxユーザーには「同11.2.202.336」を公開した。
「Chrome」や「Internet Explorer 10」以降に同梱されているプログラムについては、それぞれのアップデートで対応する。
同社では、特に「Windows」および「Mac OS X」について影響が大きいとしており、適用優先度を3段階中もっとも高い「1」に設定。同社では72時間以内にできる限り早くアップデートするよう推奨している。「Linux」については3段階中もっとも低い「3」にレーティングしている。
(Security NEXT - 2014/02/05 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


