

MS、8月の月例セキュリティ更新プログラム9件を公開 - 深刻度「緊急」は5件
日本マイクロソフトは、8月の月例セキュリティ更新プログラム9件を公開した。あわせて23件の脆弱性を修正している。
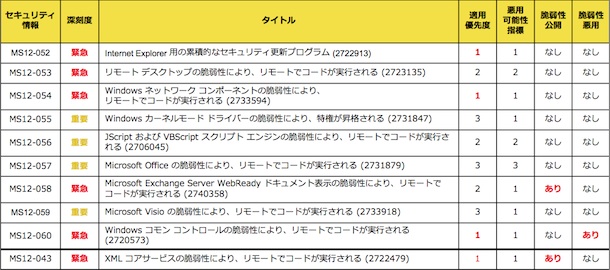
8月のセキュリティ更新プログラム一覧(日本マイクロソフト)
深刻度が、4段階中もっとも高い「緊急」に設定されているプログラムは、「MS12-052」「MS12-053」「MS12-054」「MS12-058」「MS12-060」の5件。いずれも悪用されるとリモートでコードが実行される可能性がある。
そのなかで同社が適用優先度を3段階中もっとも高い「1」にレーティングしているプログラムは、「MS12-060」「MS12-052」「MS12-054」の3件。
なかでも「MS12-060」で対処する「Windowsコモンコントロール」の脆弱性「CVE-2012-1856」は、「Microsoft Office」「Microsoft SQL Server」をはじめ、同社サーバ製品や開発ツールなど幅広い製品に存在している。
細工したウェブサイトへ誘導し、閲覧させることで脆弱性を攻撃することが可能であり、すでに悪用も確認されていることから、同社では修正プログラムの早期適用を呼びかけている。
また「MS12-052」で、Internet Explorerの累積的な脆弱性4件を解消。「MS12-054」ではネットワークコンポーネントの脆弱性4件を修正した。いずれも非公開で報告されたものだが、リモートで攻撃を受ける可能性がある。
さらに「MS12-058」は、7月25日にセキュリティアドバイザリでアナウンスした「Oracle Outside Inライブラリ」に存在する脆弱性16件を解消するパッチ。同ライブラリは「Microsoft Exchange 2007」「同2010」で利用しているが、今回のパッチで影響を受けないバージョンへ更新する。また「MS12-053」ではリモートデスクトップの脆弱性に対応した。
残るプログラムの深刻度は、いずれも「緊急」の次に高い「重要」。Windowsカーネルモードドライバーの脆弱性により特権の昇格が発生する問題へ対応した「MS12-055」のほか、4件を公開している。
(Security NEXT - 2012/08/15 )
 ツイート
PR
関連記事
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ


