

海外渡航者向け通信サービスで約11万件のクレカ情報が流出 - 有効期限やセキュリティコードも
海外渡航者などへモバイル通信サービスを提供しているエクスコムグローバルは、同社が運営するウェブサイトが4月に不正アクセスを受け、クレジットカード情報が外部へ流出していたことを明らかにした。
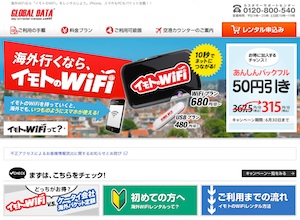
不正アクセスを受けた「GLOBAL DATA」
同社が運営する「GLOBAL DATA」「Global Cellular」が不正アクセスを受けたもので、4月23日17時ごろにクレジットカード会社より流出の可能性について指摘があり、問題が判明した。
同社では指摘を受けて、不正アクセスを受けた可能性があるサイト経由の申し込みを一時停止。データベースからクレジットカード情報を削除した上で、カード決済を外部事業者へ切り替えた。すでにサーバのシステム変更や、脆弱性調査などを実施し、脆弱性の改修を終えているという。
さらに外部の専門会社に調査を依頼。同月26日より調査を進めていたが、5月21日に提出された最終報告書を受けて事態を公表した。あわせて影響を受ける顧客に対し、メールによる通知を開始している。
今回の不正アクセスは、SQLインジェクションによりデータベースに保存されていた情報を取得する手口で、攻撃を受けたサーバには、最大14万6701件のクレジットカード情報が保存されていた。
そのうち2011年3月から2013年4月にかけて利用された10万9112件が流出。クレジットカードの名義、番号、有効期限、セキュリティコード、住所など含まれる。
同社ではPCI DSSの取得を断念し、今後はクレジットカード情報を保持せず、決済代行会社を利用。ネットワークの構成やウェブアプリケーションのセキュリティ対策を実施するとしている。
また今回の不正アクセスについて警察へ相談しており、所管する官庁へ報告。同社では、代表取締役社長の報酬について、3カ月にわたり30%減額とする処分を実施している。
(Security NEXT - 2013/05/27 )
 ツイート
関連リンク
PR
関連記事
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
人事システムから従業員の個人情報が流出した可能性 - 第一ライフG
複数サイトに不正アクセス、プラグイン脆弱性が標的に - ベネッセグループ会社
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施


