

水道局を装う偽メールに注意 - 「未払料金ある」と誘導
東京都水道局は、「未払料金が発生している」などとだまして個人情報を詐取するフィッシングメールが確認されているとして、注意喚起を行った。
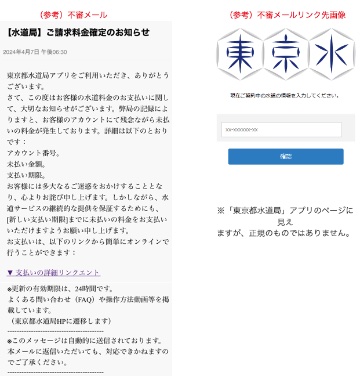
フィッシングメールとフィッシングサイト(画像:東京都)
同局によれば、問題のメールは「【水道局】ご請求料金確定のお知らせ」といった件名で送信されており、本文では「お客様のアカウントにて残念ながら未払いの料金が発生しております」などと不安を煽っていた。
支払い期限までに未払いの料金を支払う必要があるなどとだまし、リンク先から支払いが行えるなどとして、同局アプリに似せたサイトに誘導。個人情報を入力するよう促す。
同局では、東京都水道局アプリの利用者へ未払い料金の支払いを求めるメールを送ることはあるとする一方、「リンク先で個人情報の入力を求めることはない」と説明。アプリを利用していない人に料金支払いに関するメールを送ることはないとしている。
(Security NEXT - 2024/04/09 )
 ツイート
関連リンク
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


