

不正送金被害が前年比5倍と過去最悪 - 年末年始もフィッシング攻撃に警戒を
2023年に確認された不正送金の被害が11月末時点で80億円を超えた。被害件数、被害額のいずれも前年の約5倍へと大きく跳ね上がっており、ここ数年分にあたる被害がわずか11カ月で発生している。
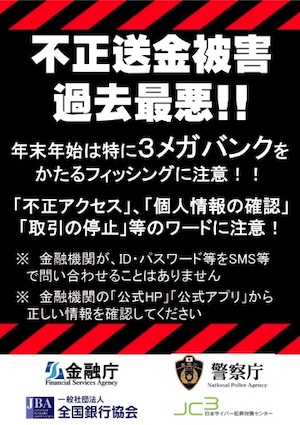
警察庁など関連機関は年末年始もフィッシング攻撃へ注意するよう呼びかけている
警察庁によると、2023年11月末時点における不正送金被害は5147件、被害額は80億1000万円に達した。
2022年の1136件、15億2000万円の被害から大幅に拡大しており、過去最悪の状況が続いている。
金額ベースで見ると、2017年から2022年までの6年間に発生した75億3000万円を上回る規模。
件数ベースで見ても2019年から2022年までの4年間に発生した5326件に匹敵する被害が発生している。
同庁や金融庁では金融機関と連携し、対策を進めているものの被害が収まる気配はなく、さらに被害が拡大している。
金融機関を装ったフィッシングサイトへ誘導するメールが多数出回っており、年末年始に向けてもメガバングなどをかたるフィッシング攻撃に警戒するよう呼びかけている。
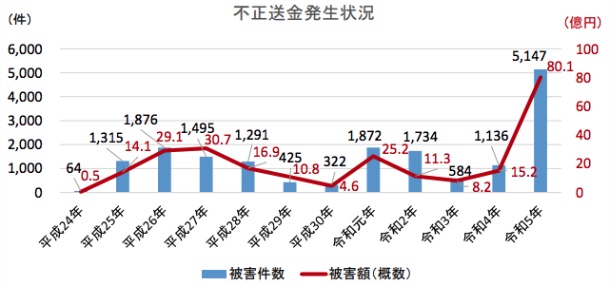
不正送金の発生状況。2023年は11月まで暫定数だが、前年以前の数値を大きく上回っている
(Security NEXT - 2023/12/27 )
 ツイート
PR
関連記事
複数の脆弱性に対処した「WordPress 7.1.5」が公開
米当局、脆弱性の悪用リストに4件を追加
理研「富岳」で侵害 - 窃取情報で他システムへの攻撃試行も
法人顧客向けサイトで顧客情報が閲覧可能に - 日本郵便
2026年3Qのセキュ相談、12.1%減 - 「不正ログイン」は高水準
年収や資産情報など個人情報流出の可能性 - 楽天証券
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」


