

[Security NEXT Special PR]
【特別企画】ソフト開発で不可避なOSSリスク - SBOMでは乗り切れない実情
今や開発コードの多くを占めるオープンソース。「SBOM」への注目が高まっているが、懸念されるリスクは脆弱性にとどまらないという。米Checkmarxは、都内で10月27日に記者説明会を開催し、オープンソースに依存する開発環境の潜在的なリスクなどを説明した。
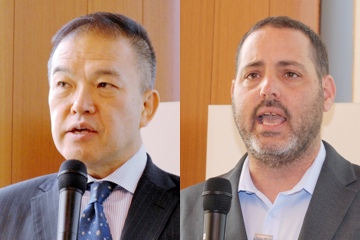
記者説明会に登壇した中道氏(画面左)とZorenstain氏(同右)
同社は2006年にイスラエルで創業。現在は欧米をはじめ各国で、セキュア開発「DevSecOps」を支えるソリューションを展開している。国内でも代理店経由で導入が進むが、2022年5月には中道良成氏がカントリーマネージャーに就任。さらなるサービス強化を進めている。
昨今、脆弱性対策として「SBOM」への関心が高まっているが、中道氏は安全を確保したプログラム開発において、「SBOM」にとどまらず、ソースコードの解析、悪意あるパッケージの検出など、より包括的なセキュリティ対策が求められていると説明。幅広い開発言語に対応し、相関分析などのもと「IaC」「API」なども含めて開発プログラムの安全性をトータルに確保できる同社ソリューションの強みをアピールした。
さらに今回のイベントにあわせて来日した同社フィールドCTOのTzachi Zorenstain氏は、オープンソースに大きく依存するセキュア開発の難しさについて解説した。
アプリケーションコードの約9割をオープンソースが占めるなか、パッケージの複雑な依存関係によって「オープンソースのジャングル」になっていると指摘。一方で「オープンだから問題があれば誰かが気がつくはず」と何気なく信頼している現状の危うさに警鐘を鳴らした。
人気パッケージの開発者が侵害され、悪性コードに置き換えられたり、開発者が思わぬ不正なコードを実装するケースなども起きていると説明。わずか1カ月間で悪意ある1500以上のパッケージが配布された攻撃キャンペーンなども確認されているという。
オープンソースを利用するならば、責任をもって安全であることを確認しなければならないが、脆弱性対策にくわえて不正なプログラムではないか確認しなければならないなど、開発者の負担が増していると同氏は述べた。
同社では日々調査を行い、脆弱性や悪意あるプログラムから顧客を保護しているが、同氏はエコシステムをクリーンに保つには、業界全体として悪意あるパッケージの対策に取り組む必要があると訴えている。
(提供:Checkmarx - 2022/11/07 )
 ツイート
関連リンク
PR
関連記事
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀
通信販売サイトで個人情報が流出 - 靖国神社
2026年3Qのソフト製品の脆弱性届出 - スマホアプリが最多
過去利用した委託先メルマガシステムが侵害 - JP労組
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も


