

Oracle、四半期定例アップデートを公開 - 脆弱性297件を修正
Oracleは、CVEベースで297件の脆弱性に対応した定例アップデート「クリティカルパッチアップデート(CPU)」をリリースした。
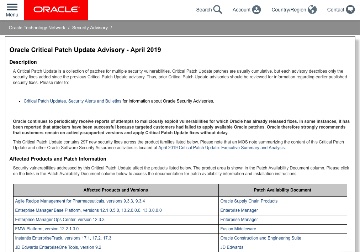
297件の脆弱性へ対応したOracle
「クリティカルパッチアップデート(CPU)」は、累積的なアップデートとして四半期ごとに提供しているもの。
今回対象となる製品は、「Oracle Database Server」や「Java SE」をはじめ、「Fusion Middleware」「PeopleSoft」「Oracle Enterprise Manager」「Oracle E-Business Suite」「Oracle Siebel CRM」「Oracle Industry Applications」などで、多岐にわたっている。
297件の脆弱性のうち、共通脆弱性評価システム「CVSS v3」においてスコアが「7.0」以上の「緊急」または「重要」とされる脆弱性は157件。また198件 に関しては、認証なくリモートより悪用されるおそれがあるという。
同社では、利用者に対してサポートされているバージョンを確認し、アップデートを可能なかぎり早く適用し、脆弱性を修正するよう呼びかけている。
なお、次回の定例アップデートは米国時間2019年7月16日となる予定。
(Security NEXT - 2019/04/17 )
 ツイート
PR
関連記事
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処


