

「Adobe Flash Player」に深刻な脆弱性 - 悪用は未確認
Adobe Systemsは、深刻な脆弱性へ対処した「Adobe Flash Player」のアップデートをリリースした。
今回のアップデートは、各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせてリリースしたもの。「Windows」「macOS」「Linux」のほか、ブラウザの同梱版に含まれる2件の脆弱性に対処した。いずれも悪用は確認されていない。
「CVE-2019-7096」は、重要度が3段階中もっとも高い「クリティカル(Critical)」とされる脆弱性。解放後のメモリにアクセスするいわゆる「Use After Free」の脆弱性で、悪用されるとコードを実行されるおそれがある。
また域外のメモリを読み込み、情報漏洩が生じるおそれがある脆弱性「CVE-2019-7108」に対応した。重要度は1段階低い「重要(Important)」とレーティングされている。
同社では、各プラットフォーム向けに最新版となる「同32.0.0.171」をリリース。「Linux」を除き、適用優先度を3段階中2番目にあたる「2」とし、30日以内を目安に適用するよう呼びかけている。「Linux」については、任意のタイミングで更新するよう求める1段階低い「3」とした。
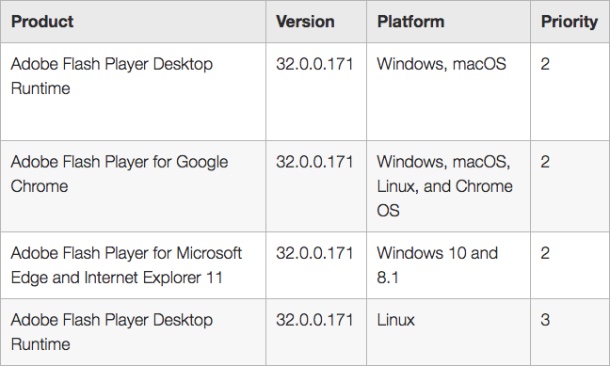
各プラットフォーム向けにアップデートを提供(表:Adobe Systems)
(Security NEXT - 2019/04/10 )
 ツイート
PR
関連記事
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開


