

「VMware Horizon View Agent」や「VMware ESXi」に脆弱性 - アップデートがリリース
VMwareは、「VMware Horizon View Agent」や「VMware ESXi」に脆弱性が見つかったとしてアップデートをリリースした。
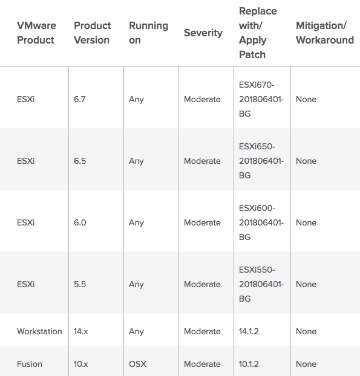
「CVE-2018-6972」の影響(表:VMware)
「VMware Horizon View Agent」に関しては、ログの取得に問題があり、高い権限のアカウント情報が低い権限のユーザーに漏洩するおそれがある脆弱性「CVE-2018-6971」が存在するという。重要度は「重要(Important)」。
また「VMware ESXi」「VMware Workstation」「VMware Fusion」では、RPCハンドラにおけるNULLポインタの参照により、サービス拒否に陥る脆弱性「CVE-2018-6972」が判明。同社では重要度を4段階中3番目にあたる「中(Moderate)」とレーティングした。
脆弱性の判明を受け、同社では各プラットフォーム向けにアップデートを提供している。
(Security NEXT - 2018/07/27 )
 ツイート
関連リンク
PR
関連記事
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開


