

主要OSなどに権限昇格の脆弱性 - 各社アップデートで対応
今回の問題に関しては、マイクロソフトが5月の月例セキュリティ更新で脆弱性を修正。Appleは、当初明らかにしていなかったが、4月下旬にリリースした「Security Update 2018-001」で対応済みであることを米時間5月8日のいわゆる「パッチチューズデー」に明らかにした。
またLinuxでは、3月23日に修正が行われており、各ディストリビューションにおいて対応が進められている。
セキュリティ機関では、今回の問題について利用するOSやハイパーバイザーによる対応状況を確認し、アップデートなど実施するよう注意を呼びかけている。
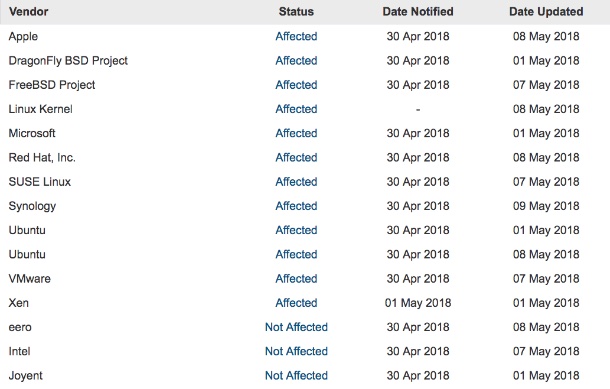
影響を受けるベンダー(表:CERT/CC)

(Security NEXT - 2018/05/10 )
 ツイート
関連リンク
PR
関連記事
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正


