

多数メールクライアントに送信者偽装できる「Mailsploit」が判明 - 送信ドメイン認証では防げず
多数のメールクライアントにおいて、送信者の偽装が可能となる脆弱性「Mailsploit」が明らかになった。送信ドメイン認証ではブロックすることができない。
メールクライアントソフトやウェブメールにおいて、送信者に任意の電子メールアドレスを表示することができる脆弱性が明らかとなったもの。
発見した研究者が調査したところ、少なくとも33のクライアントに脆弱性が存在していたという。発見した研究者は、脆弱性について「Mailsploit」と名付けている。
「Mailsploit」では、メールヘッダにおいて非ASCII文字をエンコードする「RFC-1342」を使用。多くのメールクライアントに、エンコードされた文字のデコード処理に問題が存在し、表示内容を不正に操作されるおそれがある。
具体的には、偽装したいメールアドレスの文字列を含んだメールアドレスを作成。改行やNULLバイトなど制御文字を挿入することで、メールクライアント上で攻撃者が見せたくない本来のメールアドレスの表示を隠したり、削除できる。
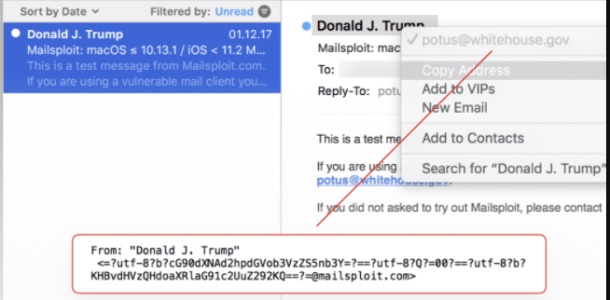
実際は「mailsploit.com」から到着したメールだが、メールクライアント上では「whitehouse.gov」に偽装されている(画像:mailsploit.com)

(Security NEXT - 2017/12/07 )
 ツイート
関連リンク
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


