

「Drupal」に深刻な脆弱性 - 更新を強く推奨
コンテンツマネジメントシステム(CMS)の「Drupal」に深刻な脆弱性が含まれていることがわかった。開発チームは、アップデートを強く推奨している。
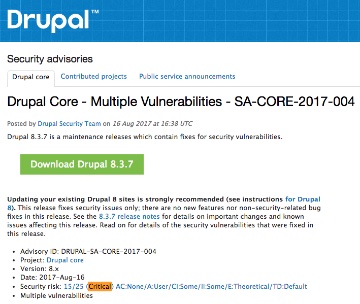
3件の脆弱性へ対応したメインテナンスアップデートとなる「Drupal 8.3.7」
もっとも深刻とされる「CVE-2017-6925」は、システムの「エンティティ」に対するアクセス制御の脆弱性。重要度は、5段階中2番目に高い「クリティカル(Critical)」。
同脆弱性を悪用されると、特定条件の「エンティティ」について表示や作成、アップデート、削除などが行われるおそれがある。
また「Viewsモジュール」のAjax利用時におけるアクセス制御の脆弱性「CVE-2017-6923」や、承認をバイパスしてコメントが投稿できる「REST API」の脆弱性「CVE-2017-6924」を修正した。これらは重要度が1段階低い「中(Moderately Critical)にレーティングされている。
「Drupal」の開発チームでは、これら脆弱性を修正した「同8.3.7」を用意。「同8」利用者へアップデートを実施するよう強く推奨している。
(Security NEXT - 2017/08/17 )
 ツイート
PR
関連記事
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を


