

「Java SE」の脆弱性31件を解消するアップデート - Oracle
Oracleは、同社の定例更新である「クリティカルパッチアップデート(CPU)」を公開し、「Java SE」に関する32件の脆弱性を解消した。
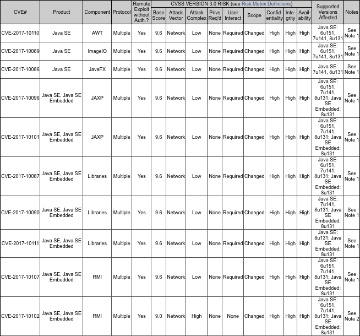
「CVSS v3」のスコアが「9.0」以上の脆弱性(表:Oracle)
今回のアップデートは、CVEベースで32件の脆弱性へ対応したもの。共通脆弱性評価システム「CVSS v3」においてスコアが「7.0」以上で「緊急」または「重要」とされる脆弱性21件が含まれる。
脆弱性により異なるが「同8 Update 131」「同7 Update 141」「同6 Update 151」「Java Advanced Management Console: 2.6」および以前のバージョンが影響を受ける。
同社では、脆弱性へ対処した「同8 Update 141」をリリース。早急にアップデートを実施するよう強く推奨している。
(Security NEXT - 2017/07/19 )
 ツイート
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


