

「Adobe Flash Player」に深刻な脆弱性 - 72時間以内に更新を
Adobe Systemsは、脆弱性7件に対処した「Adobe Flash Player」のセキュリティアップデートを公開した。72時間以内を目安にアップデートするよう呼びかけている。
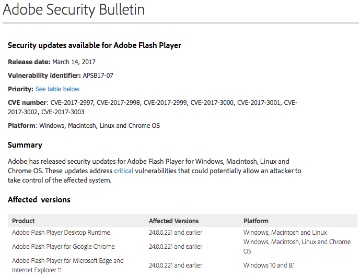
7件の脆弱性へ対処したAdobe Systems
「メモリ破壊」や「バッファオーバーフロー」、乱数生成における不具合、解放済みメモリへアクセスする「use after free」の脆弱性など、7件の脆弱性が含まれていることが判明したもの。脆弱性を悪用されると、システムの制御を奪われるおそれがある。
同社は最新版となる「同25.0.0.127」を用意。適用優先度は、ブラウザ同梱版を含め、3段階中もっとも高い「1」としており、72時間以内の更新を推奨。ただし、「Linux」に関してのみ、もっとも低い「3」とレーティングしている。
今回修正された脆弱性は以下のとおり。
CVE-2017-2997
CVE-2017-2998
CVE-2017-2999
CVE-2017-3000
CVE-2017-3001
CVE-2017-3002
CVE-2017-3003
(Security NEXT - 2017/03/15 )
 ツイート
関連リンク
PR
関連記事
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も


