

一太郎シリーズに脆弱性、細工された「.xls」ファイルなどでコード実行のおそれ - 悪用は未確認
ジャストシステムの「一太郎シリーズ」に複数の脆弱性が含まれていることが明らかになった。細工されたExcelファイルなどを開くと、任意のコードを実行されるおそれがあるという。
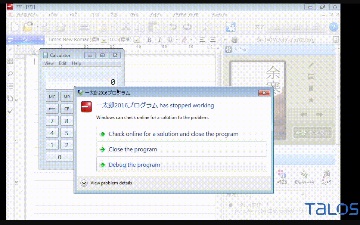
脆弱性の実証動画(画像:Cisco Talos)
同シリーズの法人向けや個人向け製品、体験版などに脆弱性「CVE-2017-2790」「CVE-2017-2791」が含まれていることが明らかになったもの。
Officeで利用する「.xls」「.ppt」ファイルを開いた際に、バッファオーバーフローが生じるおそれがある。
また一太郎のファイル形式「.jtd」を開いた際にバッファオーバーフローが発生する「CVE-2017-2789」が存在。ジャストシステムでは、いずれも悪用することで、アプリケーションを異常終了させることが可能と説明している。
一方脆弱性を発見、報告したCisco SystemsのTalosセキュリティインテリジェンス&リサーチグループでは、脆弱性に関する詳細情報を公開。これら脆弱性を悪用することで任意のコードを実行できると指摘した。
脆弱性を用いることで、リモートより計算機アプリを起動できることを示し、その様子を示す動画を公開。今回の脆弱性が悪用された形跡は観測していないという。
脆弱性は、同グループがジャストシステムへ報告。JPCERTコーディネーションセンターが調整を実施。ジャストシステムでは、脆弱性を解消するアップデートモジュールを公開した。
影響を受ける製品は以下のとおり。「一太郎ビューア」は影響を受けないとしている。
一太郎2016
一太郎2015
一太郎Pro 3
一太郎Pro 2
一太郎Pro
一太郎Government 8
一太郎Government 7
一太郎Government 6
一太郎2011 創
一太郎2011
一太郎2010
一太郎ガバメント2010
(Security NEXT - 2017/02/27 )
 ツイート
PR
関連記事
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も


