

特定環境下の「BIND 9」にリモートより攻撃可能となる脆弱性 - パッチがリリース
「BIND 9」に、特定環境下でリモートよりサービスを停止させることが可能となる脆弱性が含まれていることが判明した。関係機関がアップデートを呼びかけている。
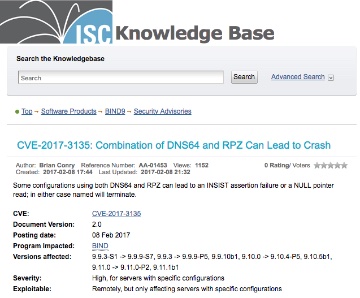
ISCによるアドバイザリ
サービス拒否を引き起こすことが可能となる脆弱性「CVE-2017-3135」が含まれていることが判明したもの。脆弱性の重要度は「高(High)」。悪用は確認されていないという。
脆弱性は、AレコードからAAAAレコードを合成する「DNS64」および、キャッシュDNSサーバによる応答を制御する「Response Policy Zones(RPZ)」の処理に起因。
デフォルトではいずれも無効だが、これらを同時に有効化している場合、クエリー処理においてINSISTアサーションエラーやNULLポインタの読み込みなどが生じ、サービスが停止するおそれがある。
同脆弱性の判明を受けて、BINDを開発するInternet Systems Consortium(ISC)では、脆弱性に対処した「同9.11.0-P3」「同9.10.4-P6」「同9.9.9-P6」をリリース。ISCや日本レジストリサービス(JPRS)などの関係機関では、利用者へバージョンアップなどを実施するよう注意を呼びかけている。
(Security NEXT - 2017/02/09 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


