

「Adobe ColdFusion」に情報漏洩の深刻な脆弱性 - ホットフィクスがリリース
Adobe Systemsは、同社ウェブアプリケーションプラットフォーム「Adobe ColdFusion」の深刻な脆弱性を修正するホットフィクスをリリースした。
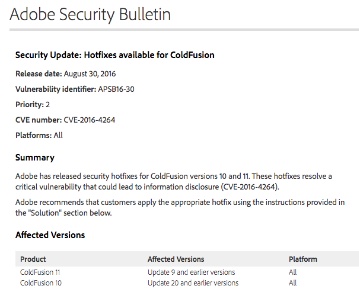
APSB16-30をリリースしたAdobe
今回のホットフィクスは、XMLの処理に存在する深刻な脆弱性「CVE-2016-4264」を修正するアップデート。細工されたXMLを処理すると情報漏洩が生じるおそれがあるという。悪用は確認されていない。
プラットフォームに関係なく「同11 Update 9」「同10 Update 20」および以前のバージョンが影響を受ける。
同社では、修正した「同11 Update 10」「同10 Update 21」を用意。同脆弱性を30日以内のアップデートを目安とする適用優先度「2」にレーティングしており、利用者へアップデートを呼びかけている。
(Security NEXT - 2016/08/31 )
 ツイート
PR
関連記事
「VeloCloud Orchestrator」に深刻な脆弱性 - すでに悪用も
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
Check Point製品の管理サーバに深刻な脆弱性 - すでに悪用も
「WordPress」に深刻な脆弱性 - わずか5日で再更新
「BIG-IP APM」に脆弱性、悪用を確認 - 侵害調査を
「MS Edge」にセキュリティアップデート - 脆弱性2件を解消
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消


