

2016年2Qの脆弱性登録は1762件 - 累計6万件突破
脆弱性の種類別では、これまでの傾向を引き継いで「バッファエラー」が最多で353件。次いで「不適切な入力確認」が176件、「認可、権限、アクセス制御不備」が170件、「情報漏洩」が165件と目立つ。
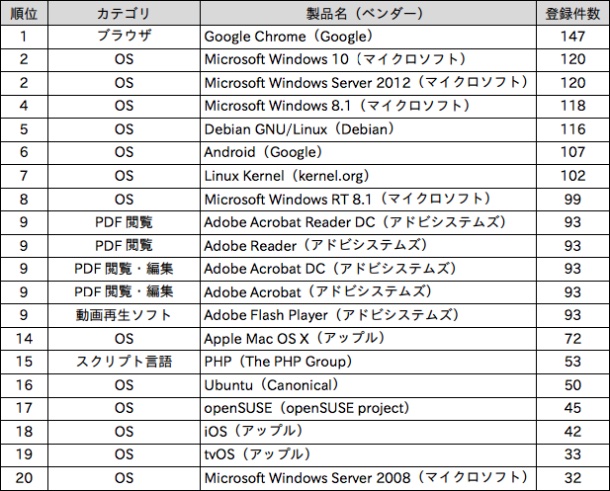
製品別に見ると、「Google Chrome」が147件ともっとも多く、「Windows 10」と「Windows Server 2012」が各120件で続いた。上位20件のうちOS製品が13件で、PDFの閲覧や編集ソフト、動画再生ソフトなどAdobe Systemsの製品に関する情報が5件だった。
同四半期までに登録された脆弱性情報を深刻度別にわけると、共通脆弱性評価システム「CVSSv2」の基本値が7.0から10.0で「危険」とされる「レベルIII」は全体の40.1%で、前期と変化はなかった。「警告」の「レベルII」は52.5%で0.1ポイント後退。「注意」の「レベルI」は7.4%で0.1ポイント上昇した。

(Security NEXT - 2016/07/27 )
 ツイート
関連リンク
PR
関連記事
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ
「Chrome」がアップデート - 脆弱性11件を解消
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も


