

Java SEにあらたな脆弱性、旧版は完全に削除を - 不正サイト誘導に注意
Oracleは、「Java SE」にあらたな脆弱性が確認されたとして、利用者に注意を呼びかけている。
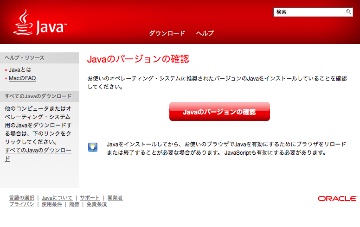
Java.comではバージョンの確認が行える
今回あきらかになった脆弱性「CVE-2016-0603」は、Windows上で動作する「Java 8 Update 71」および「同8 Update 72」「同7 Update 95」「同6 Update 111」に存在。インストールのプロセス時に悪用が可能となるという。CVSS 2.0のスコアは「7.6」。
具体的には、悪意あるサイトなどへ誘導し、「Java」のインストールに見せかけて、インストールより前に不正なファイルをダウンロードさせることが可能となるという。複雑な手順を踏む必要があるものの、攻撃が成功するとシステムの制御を奪われるおそれがある。
同社は、今回の脆弱性についてインストール時のみ影響を受けるものであり、脆弱性へ対応するためのアップデートは不要と説明。
しかしその一方で、旧バージョンユーザーに関しては、旧バージョンを確実に削除し、正規サイトを通じて「同 6 Update 113」「同7 Update 97」「同8 Update 73」以降へアップデートすることを推奨。最新版を利用しているか確認し、正規サイト以外でJavaをダウンロードしないよう注意を呼びかけている。
(Security NEXT - 2016/02/08 )
 ツイート
PR
関連記事
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
HPEの無線LAN向けOSに多数の脆弱性 - クリティカルが33件
侵入検知エンジン「Snort 3」に複数の脆弱性 - Cisco製品にも影響
Ciscoのビデオ会議製品に深刻な脆弱性 - 修正版が公開
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
米当局、「PHP脆弱性」の即修正を勧告 - 困難ならオフラインに


