

MS、深刻度「緊急」の定例外パッチ「MS15-078」を緊急リリース
マイクロソフトは、7月15日の月例セキュリティ更新に続き、あらたに定例外のセキュリティ更新「MS15-078」を急遽公開した。脆弱性はすでに公開されており、早急に更新プログラムを適用するよう呼びかけている。サポートの終了直後となる「Windows Server 2003」に対する影響はわかっていない。
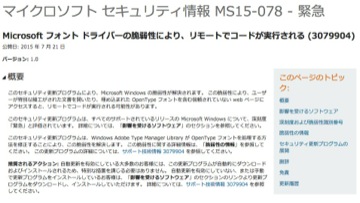
定例外のセキュリティ更新となった「MS15-078」
「MS15-078」は、「Adobe Type Managerライブラリ」の「OpenTypeフォントドライバ」に存在する脆弱性「CVE-2015-2426」を解消するセキュリティ更新プログラム。
細工されたファイルやウェブサイトを開き、脆弱性が攻撃を受けるとリモートでコードを実行されるおそれがある。ゼロデイ攻撃は確認されていないが、脆弱性はすでに公開されているという。
マイクロソフトでは、15日に公開した7月の月例セキュリティ更新「MS15-077」において、「OpenTypeフォント」を管理するために用意されたATMフォントドライバに存在する脆弱性「CVE-2015-2387」を解消している。「CVE-2015-2387」は、イタリアのセキュリティベンダーであるHacking Teamにより明らかとなった脆弱性だ。
同社は、今回明らかとなった「CVE-2015-2426」を修正するにあたり、「MS15-077」における「3077657」を、「MS15-078」のプログラムで置き換えることで対応した。
「CVE-2015-2387」は、「Windows Server 2003」にも影響があり、「MS15-077」が供給されたが、7月15日にサポートが終了したことから、「MS15-078」の提供対象外となった。今回の脆弱性「CVE-2015-2426」が「Windows Server 2003」に及ぼす影響などもあきらかとなっていない。
(Security NEXT - 2015/07/21 )
 ツイート
PR
関連記事
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新


