

「MS15-034」の公開から1日でPoC登場 - 遠隔攻撃で青画面に
日本マイクロソフトは、4月15日に深刻度「緊急」の月例セキュリティ更新プログラム「MS15-034」を公開したが、早くも実証コードが公開され、複数のセキュリティベンダーより悪用を懸念する声が挙がっている。
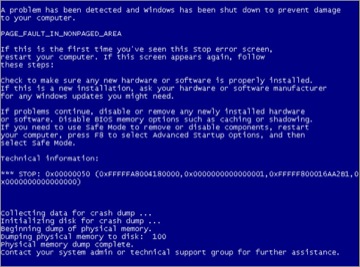
攻撃で発生するブルースクリーン(画像:トレンドマイクロ)
危険性を指摘されているのは、HTTPプロトコルの処理に用いる「HTTP.sys」に見つかった脆弱性「CVE-2015-1635」。不正なHTTPリクエストをリモートより送り付けられると、任意のコードが実行されるおそれがある。
セキュリティ更新プログラムが公開された4月15日の時点では、脆弱性の公開や悪用は確認されていなかったが、早くも実証コードが公表されており、複数のベンダーが注意喚起を行っている。
トレンドマイクロによると、今回公開された実証コード(PoC)は、IISによりウェブサーバを運用している場合に影響があり、OSごと強制終了させ、ブルースクリーンの状態(Blue Screen of Death)に陥らせることが可能だという。

(Security NEXT - 2015/04/16 )
 ツイート
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


