

「Adobe Flash Player」に深刻な脆弱性 - 72時間以内に修正版適用を
Adobe Systemsは、深刻な脆弱性に対応した「Adobe Flash Player」のセキュリティアップデートを公開した。「Windows」や「Mac OS X」において、72時間以内の適用を推奨している。
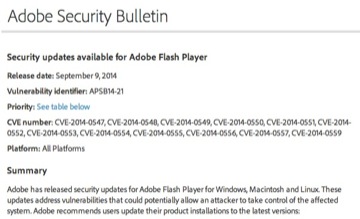
「Adobe Flash Player」の脆弱性12件を修正
今回のアップデートは、12件の脆弱性を解消したプログラム。脆弱性を悪用された場合、システムの制御を奪われる可能性があり、同社では最新版へのアップデートを呼びかけている。
具体的には、「CVE-2014-0547」をはじめとするメモリ破壊の脆弱性6件や、メモリ解放処理に問題があり、リモートでコードが実行されるおそれがあるいわゆる「use-after-free」の脆弱性「CVE-2014-0553」に対応。
さらにヒープオーバーフローやセキュリティ機能がバイパスされる脆弱性を解決した。今回の修正には、「CVE-2014-0548」「CVE-2014-0554」など、バグハンターとして活躍するMasato Kinugawa氏からの報告も含まれる。
同社は、「Windows」および「Mac OS X」向けに脆弱性を解消した「同15.0.0.152」を公開。また最新版へアップデートできないユーザーに「同13.0.0.244」を用意しているほか、「Linux」向けに「同11.2.202.406」を提供する。
さらに「Chrome」や「Internet Explorer」に同梱されているプログラムについては、各ソフトのアップデートを通じて、「同 15.0.0.152」を提供。「Adobe AIR SDK」に関しても「同15.0.0.249」をリリースし、Android端末向けには「同15.0.0.252」を展開する。
適用優先度は、「Windows」や「Mac OS X」、ブラウザの同梱版については3段階中もっとも高い「1」にレーティングしており、72時間以内のアップデートを推奨。「Linux」や「Adobe AIR」については3段階中もっとも低い「3」に設定している。
(Security NEXT - 2014/09/10 )
 ツイート
関連リンク
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


