

「Flash Player」に深刻な脆弱性 - 72時間以内のアップデートを推奨
Adobe Systemsは、「Adobe Flash Player」に含まれる深刻な脆弱性へ対応したアップデート「同14.0.0.125」を提供開始した。
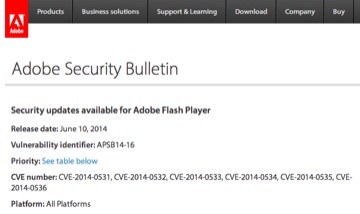
Adobeが公開したセキュリティ情報
今回公開したのは、「同13.0.0.214」やそれ以前のバージョンに存在する6件の脆弱性を修正するアップデート。脆弱性が悪用されると端末の制御を奪われるおそれがある。
メモリ破壊が発生する「CVE-2014-0536」を修正。日本人と見られるバグハンターのMasato Kinugawa氏により報告された「CVE-2014-0534」など、セキュリティ機能がバイパスされる2件の脆弱性を解消した。またクロスサイトスクリプティングに関する脆弱性3件へ対応している。
同社は、「Windows」および「Mac OS X」向けに脆弱性を修正した「同14.0.0.125」を提供。「Linux」向けに「同11.2.202.378」を用意した。
さらに「Chrome」や「Internet Explorer」に同梱されているプログラムについては、それぞれのソフトのアップデートにより「同14.0.0.125」を提供し、「Adobe AIR SDK」は、「同14.0.0.110」にアップデートした。
今回のアップデートについて適用優先度を見ると、「Windows」や「Mac OS X」をはじめ、ブラウザに同梱されているプログラムいずれも3段階中もっとも高い「1」で、同社は72時間以内にできるだけ早くアップデートするよう推奨している。「Linux」「Adobe AIR SDK」については、3段階中もっとも低い「3」にレーティングされている。
(Security NEXT - 2014/06/11 )
 ツイート
PR
関連記事
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正


