

三井住友カードの利用者狙うフィッシング - 「パスワード使い回し」不安に便乗
三井住友カードの利用者を狙ったフィッシング攻撃が発生している。一見、パスワードの使い回しを避けるよう勧める「もっともらしいアナウンス」だが、実態は情報を騙し取る悪質なメールだ。
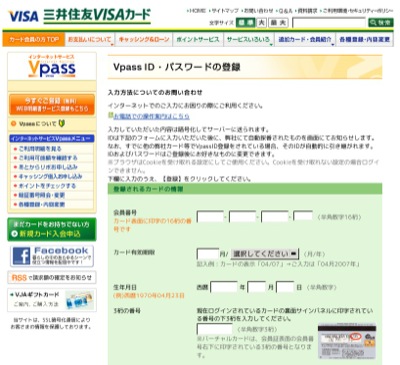
フィッシング対策協議会が確認したフィッシングサイト。カード番号やセキュリティコードを詐取する
フィッシング対策協議会によれば、今回確認されたフィッシングメールでは、一部インターネットショップからクレジットカードやパスワード情報が漏洩している事件が発生しているなどと現状を説明。
さらに、三井住友カードのサービスである「Vpass」のIDやパスワードを他サイトで併用している場合、悪用されるおそれがあるなどと不安を煽り、メールの本文に記載したリンクから偽サイトへ誘導する。
フィッシングサイトでは、入力フォームが用意されており、クレジットカード番号をはじめ、有効期限、セキュリティコード、生年月日、メールアドレス、ハンドルネーム、パスワードなどを入力させ、これら情報を送信させていた。
5月1日の段階で稼働中のフィッシングサイトもあり、同協議会では、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼した。
またインターネット利用者へ誤ってIDやパスワードを入力しないよう注意を喚起するとともに、類似した攻撃を見かけたら、同協議会まで通報してほしいと呼びかけている。
(Security NEXT - 2014/05/01 )
 ツイート
関連リンク
PR
関連記事
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端


