

深刻な脆弱性を修正する「Adobe Flash Player」のアップデート - ゼロデイ攻撃が発生中
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデートを公開した。ゼロデイ攻撃が確認されており、「Windows」および「Mac OS X」は、72時間以内にできるだけ早く適用するよう推奨している。
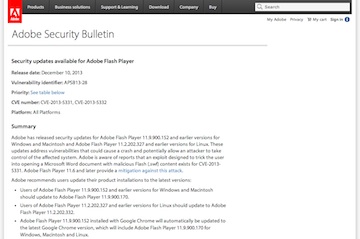
アップデートを公開したAdobe Systems
今回のアップデートは、2件の脆弱性「CVE-2013-5331」「CVE-2013-5332」を修正するアップデート。
「Windows」や「Mac OS X」「Linux」のほか、「Adobe AIR」に影響がある。脆弱性が悪用された場合、システムがクラッシュし、端末の制御を奪われるおそれがある。
なかでも「CVE-2013-5331」については、すでに脆弱性を攻撃するよう細工したFlashファイルが埋め込まれたWordファイルが流通しているとの報告を、同社では受けているという。
同社は、WindowsおよびMac向けに最新版となる「同11.9.900.170」を提供。さらに最新版へアップデートできないユーザー向けに「同11.7.700.257」を提供する。またLinuxユーザーには「同11.2.202.332」、「Adobe AIR」については「同3.9.0.1380」を公開した。
「Chrome」や「Internet Explorer 10」以降に同梱されているプログラムについては、それぞれのアップデートで対応する。
適用優先度を見ると、「Windows」および「Mac OS X」については3段階中もっとも高い「1」としており、同社では72時間以内にできる限り早くアップデートするよう推奨。「Linux」や、「Adobe AIR」については3段階中もっとも低い「3」としている。
(Security NEXT - 2013/12/11 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


