

アメーバのフィッシングサイトに注意 - ID奪われると取り戻すことは不可能
ブログサイト「アメーバ」を偽装し、IDやパスワードを騙し取るフィッシングサイトが確認された。同サイトを運営するサイバーエージェントやフィッシング対策協議会は、誤って情報を送信しないよう注意を呼びかけている。
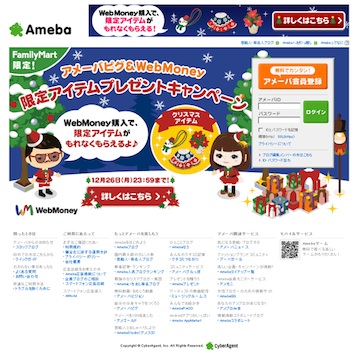
本物とデザインで見分けが難しいフィッシングサイト
今回確認されたのは、アメーバのトップページを偽装したフィッシングサイト。12月22日の時点で、サイトの稼働が確認されている。
ログインフォームより、IDやパスワードを詐取する手口で、同協議会ではサイトの閉鎖に向け、JPCERTコーディネーションセンターに調査を依頼した。
サイバーエージェントでも、偽装サイトへアカウント情報を誤って入力しないよう注意喚起を実施。同社によれば、被害に遭った場合も、登録メールアドレスが変更されていなければ、「パスワード忘れ」からパスワードを変更できるという。
一方、同社は登録メールアドレスが変更されてしまった場合、IDを取り戻すことはできないとしており、IDを削除したい場合には、「削除申請」より手続きを行い、警察へ相談するよう呼びかけている。
(Security NEXT - 2011/12/22 )
 ツイート
関連リンク
PR
関連記事
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者
トレファク子会社ECサイトで個人情報流出 - フィッシングが発端
教職員メルアカに不正アクセス、スパムの踏み台に - 日大法学部
万博出演者の個人情報などが流出か - 2025年日本国際博覧会協会
メール送信サービスのアクセスキーを第三者が不正利用 - 衣料品会社
顧客の個人情報が流出した可能性 - 淡路島の宿泊施設
フィッシング報告数が4割減 - ただし悪用URLは増加


