

日本MS、月例パッチ4件を公開 - Bluetooth経由でコード実行される脆弱性を解消
日本マイクロソフトは、7月の月例セキュリティ更新プログラムを公開した。予告どおり深刻度「緊急」1件を含む4件となっている。
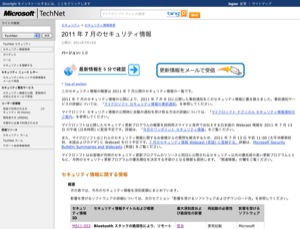
7月のセキュリティ更新プログラムは4件
深刻度が「緊急」に設定されている「MS11-053」は、「Windows Bluetoothスタック」の脆弱性を解消するプログラム。「Windows Vista」「Windows 7」が影響を受ける。
細工した「Bluetoothパケット」を無線送信され、脆弱性が攻撃を受けた場合、リモートでコードが実行される可能性がある。
Bluetooth搭載端末のみ影響を受けるが、機器の追加によりドライバがインストールされる可能性があるため、非搭載端末についても自動配信の対象となっている。
のこり3件のプログラムの深刻度は、いずれも「重要」。「MS11-054」は、「Windowsカーネルモードドライバ」の不具合を解消するパッチ。
また「MS11-056」では、「Windowsクライアント/サーバランタイムサブシステム」の問題を修正。いずれも特権の昇格が発生する脆弱性を解消した。
「MS11-055」は、不正なライブラリファイルを読み込む脆弱性を解消するプログラム。ファイルと同じネットワークディレクトリ内に置かれている不正なライブラリを読み込む「Microsoft Visio」の脆弱性を修正した。
(Security NEXT - 2011/07/13 )
 ツイート
PR
関連記事
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
データ連携基盤「Airbyte」に脆弱性 - 悪用も確認
「SonicOS」のSSL VPNに認証回避の脆弱性 - 悪用報告も
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ


