

セキュリティベンダーのプレスリリースを装う「なりすましメール」 に注意を
マクニカネットワークスは、同社名や同社プレスリリースのタイトルを無断で利用した不審メールが確認されたとして、注意を呼びかけた。サイバー攻撃ではなく、広告目的のスパムと見られている。
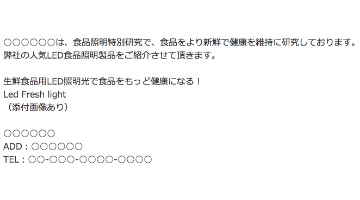
問題の不審メール(画像:マクニカネットワークス)
同社によれば、問題のメールでは、件名に同社が過去に発行した「プレスリリース」や同社名を記載。
同社が発行したかのように装っていたという。攻撃の詳しい目的は不明だが、不正な広告の一種と見られる。
問題のメール本文には、件名と異なり同社とまったく関係ない「LED食品照明製品」について記載。画像が添付されていた。ただし、問い合わせ先には、同社がプレスリリースに記載していたメールアドレスがそのまま掲載されていたという。現在確認されている不審メールの文面は1種類だけで、これまでに同様の不審メールも確認されていない。
同社では、今回の不審メールについてサイバー攻撃ではないと判断しているが、メールと同社は一切関係なく、同社が発信したように見せかけており、類似したメールへ注意するよう呼びかけている。
(Security NEXT - 2017/03/30 )
 ツイート
関連リンク
PR
関連記事
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
アプリや通販サイト会員の個人情報が流出 - MrMax
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
アプリ経由で会員情報サーバに第三者アクセス- セイコーマート
「メトポ」のサーバで侵害、一部会員のメアド流出か - 東京メトロ
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
従業員アカウントが侵害、なりすましメールが送信 - ホテル運営会社


