

セキュリティ学者の研究対象にさえならない「Web2.0」
※本記事はメールマガジン「3分で読める! 今週のITセキュリティ」2009年3月6日号に掲載されたものです。
2月2日は「情報セキュリティの日」だ。それにちなみ、1月から3月にかけて全国各地でイベントが開催されている。今年は、600を越える催しが実施される見込みで、足を運んだ方も多いのではないだろうか。
研究者やベンダー、政府関係者によるさまざまな講演が企画されているが、今回は、2月19日に原総合知的通信システム基金が都内で開催したイベント「被害者にも加害者にもならないWebサービス」の、奈良先端科学技術大学院大学准教授の門林雄基氏による基調講演をレポートする。
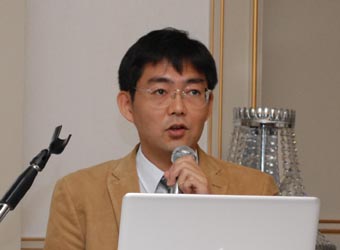
門林雄基氏

(Security NEXT - 2009/03/11 )
 ツイート
PR
関連記事
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀


