

千葉県のなりすましメール出回る - Emotet感染は確認されず
千葉県の職員を装ったなりすましメールが確認されたとして、同県では注意喚起を行った。同県システムでマルウェアの感染は確認されていないという。
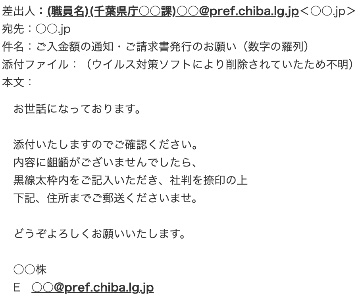
なりすましメールの文面(画像:千葉県)
同県によれば、1月17日に県内の企業から同県職員を名乗る不審なメールが届いたとの通報があり、調査したところ、マルウェア「Emotet」により送信された疑いがある「なりすましメール」であることが判明した。
同県では、過去に業務でメールをやり取りしたことがある関係者に対して注意喚起を行うとともに、県のシステムについて点検を実施。マルウェアの感染などは見つかっていないという。
現時点で同県が確認しているメールでは、差出人に県職員の名前やメールアドレスが記載されているが、実際には県のドメインとは異なるメールアドレスから送信されていた。
同県は、県や職員を名乗るメールを受け取った場合は、メールアドレスなどに不審な点がないかよく確認するよう注意を喚起。なりすましメールのURLや添付ファイルを誤って開封しないよう注意を呼びかけている。
(Security NEXT - 2020/01/23 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
米当局、悪用が確認された脆弱性2件について注意喚起
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
フィッシング攻撃の報告数が増加 - 悪用URLは減少
「バイトル」で会員メールアドレスが流出した可能性
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
アプリや通販サイト会員の個人情報が流出 - MrMax
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
アプリ経由で会員情報サーバに第三者アクセス- セイコーマート


