

「Adobe Acrobat/Reader」のアップデートが公開 - 30日以内の更新推奨
Adobe Systemsは、「Adobe Acrobat」「Adobe Reader」における深刻な脆弱性へ対処したセキュリティアップデートを公開した。30件の脆弱性へ対処しているが、悪用などは確認されていない。
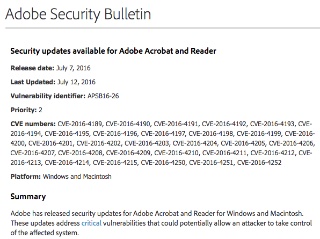
深刻な脆弱性へ対処したAdobe
今回のアップデートは、「Windows」「Mac OS X」向けに提供するもので、30件の脆弱性を修正した。深刻な脆弱性も含まれており、悪用されるとシステムの制御を奪われるおそれがあるという。
具体的には、解放後のメモリへアクセスする「use-after-free」の脆弱性のほか、バッファオーバーフローやメモリ破壊の脆弱性を解消している。
同社では、「Continuous(連続トラック)」向けに「同15.017.20050」、「Classic(クラシックトラック)」向けに「同15.006.30198」を提供。また「同11.0.17」を用意している。いずれも適用優先度は3段階中2番目の「2」としており、30日以内のアップデートを推奨している。
今回修正した脆弱性は以下のとおり。
CVE-2016-4189
CVE-2016-4190
CVE-2016-4191
CVE-2016-4192
CVE-2016-4193
CVE-2016-4194
CVE-2016-4195
CVE-2016-4196
CVE-2016-4197
CVE-2016-4198
CVE-2016-4199
CVE-2016-4200
CVE-2016-4201
CVE-2016-4202
CVE-2016-4203
CVE-2016-4204
CVE-2016-4205
CVE-2016-4206
CVE-2016-4207
CVE-2016-4208
CVE-2016-4209
CVE-2016-4210
CVE-2016-4211
CVE-2016-4212
CVE-2016-4213
CVE-2016-4214
CVE-2016-4215
CVE-2016-4250
CVE-2016-4251
CVE-2016-4252
(Security NEXT - 2016/07/13 )
 ツイート
PR
関連記事
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開


