

偽「セゾンNetアンサー」に注意 - フィッシングサイトを確認
セゾンカードが会員向けに提供する「セゾンNetアンサー」を装ったフィッシング攻撃が発生している。フィッシング対策協議会が注意を呼びかけている。
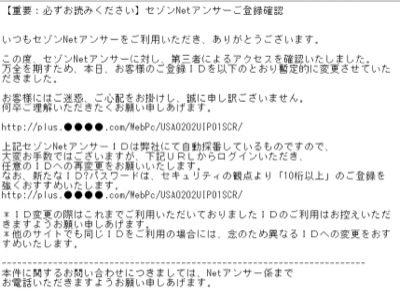
今回確認されたフィッシングメールは、「セゾンNetアンサーご登録確認」といった件名で送信されており、「第三者によるアクセスを確認し、暫定的に登録IDを変更した」などと騙す内容。
フィッシングメールでは、「ご心配をおかけし、誠に申し訳ありません」など謝罪する姿勢を見せたり、IDやパスワードを「10桁以上」、他サイトのIDを使い回さないよう求めるなど、もっともらしい内容を記載。
不安を煽ってユーザーを騙し、本文中のURLへ誘導。偽サイトでクレジットカードの番号や有効期限、セキュリティコード、ID、パスワード、メールアドレスなどを詐取する。
フィッシング対策協議会では、同サイトの停止を確認しているが、同様の攻撃に注意するよう呼びかけている。同様の文面を用いた攻撃はたびたび発生しており、2015年に入ってからも3月に「セゾンNetアンサー」「OMC Plus」などの利用者を狙ったフィッシング攻撃で確認されている。
(Security NEXT - 2015/05/25 )
 ツイート
関連リンク
PR
関連記事
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
複数顧客にフィッシングメール、注文情報が流出か - 酒類販売事業者


