

深刻な脆弱性に対応した「WordPress 4.2.2」が公開 - 即時更新を推奨
深刻な脆弱性を解消したセキュリティアップデート「WordPress 4.2.2」が公開された。WordPressの開発チームは、早期適用を呼びかけている。
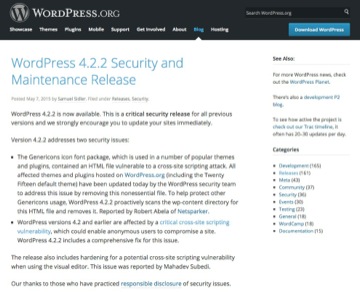
WordPress 4.2.2 Security and Maintenance Release
今回のアップデートは、コンテンツマネジメントシステム(CMS)である「WordPress」におけるセキュリティ上の問題2件を解決したもの。セキュリティ以外のバグについても対処した。
開発グループでは、4月23日に「同4.2」のリリース後、同月28日にセキュリティアップデート「同4.2.1」を公開したばかりだが、あらたな修正を追加、公開した。以前のバージョンすべてが脆弱性の影響を受けるとしている。
「同4.2.2」では、デフォルトテーマである「Twenty Fifteen」をはじめ、多くのテーマやプラグインで利用されるアイコンフォントパッケージ「Genericons」に発見されたクロスサイトスクリプティング(XSS)の脆弱性を解消。「同4.2.1」で対応したXSSの脆弱性「CVE-2015-3440」の修正も含まれる。
またビジュアルエディタ利用時における潜在的なXSSの脆弱性に対する堅牢性を強化。さらにセキュリティ上の問題ではないが、メインテナンスとして「同4.2」における13件のバグについても修正したという。
自動更新による提供が開始されているほか、ダッシュボード経由の手動アップデートやダウンロードにより、早急にアップデートを実施するよう、開発チームは推奨している。
(Security NEXT - 2015/05/07 )
 ツイート
PR
関連記事
先週注目された記事(2026年11月1日〜2026年11月7日)
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「PHP」の深刻なRCE脆弱性「PHP2Shell」 - 悪用試行を観測
先週注目された記事(2026年10月4日〜2026年10月10日)
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
先週注目された記事(2026年9月20日〜2026年9月26日)
「WordPress」に深刻な脆弱性 - わずか5日で再更新


