

「Adobe Reader」などに深刻な脆弱性 - 72時間以内の更新を推奨
Adobe Systemsは、深刻な脆弱性1件を修正した「Adobe Reader」「Adobe Acrobat」のセキュリティアップデートを公開した。
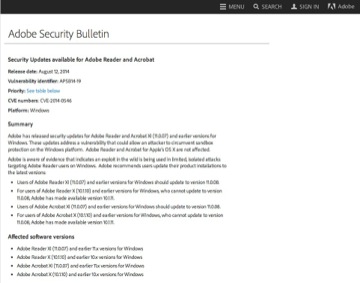
今回の脆弱性はWindows版のみ影響を受ける
今回の更新は、サンドボックスをバイパスする脆弱性「CVE-2014-0546」を修正したプログラム。脆弱性が悪用されるとサンドボックス外でコードを実行され、システムの制御を奪取されるおそれがある。同社は同脆弱性について「Windows」にのみ影響があり、Mac OS X版への影響はないとしている。
同社では、脆弱性を解消した「同11.0.08」「同10.1.11」を用意。いずれも適用優先度を3段階中もっとも高い「1」とし、72時間以内にできるだけ早く更新するよう推奨している。
(Security NEXT - 2014/08/13 )
 ツイート
PR
関連記事
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート
Windows版「PHP」にアップデート - 同梱「Brotli」を更新


