

Linuxカーネルにリソース枯渇する脆弱性 - DoS攻撃受けるおそれ
Linuxカーネルにおいて、DoS攻撃に悪用されるおそれがある脆弱性「CVE-2018-5390」が含まれていることがわかった。
同脆弱性は、研究者のJuha-Matti Tilli氏が発見したもので、「同4.9」以降では、TCPセッションの途中で細工したパケットを受信すると、大量のリソースを消費する脆弱性「CVE-2018-5390」が存在。リソースが枯渇し、サービス拒否に陥るおそれがあるという。
解放しているポートにおいてリモートより攻撃を受けるおそれがあるが、サービス拒否を引き起こすには、双方向の通信が必要となるため、IPアドレスを偽装した上で攻撃を行うことはできないとしている。
脆弱性の判明を受けてLinuxカーネルの脆弱性を修正するパッチがリリースされており、各ディストリビューションのリリースへ注意するよう呼びかけられている。
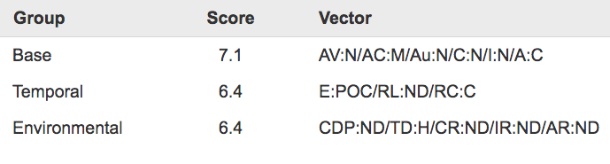
CVSSのスコア(表:CERT/CC)
(Security NEXT - 2018/08/07 )
 ツイート
PR
関連記事
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を


