

複数製品でOSPFプロトコルの実装に脆弱性 - ルーティングテーブル改ざんのおそれ
複数の製品において、「Open Shortest Path First(OSPF)プロトコル」の実装に脆弱性が含まれていることが判明した。セキュリティ機関やベンダーが注意を呼びかけている。
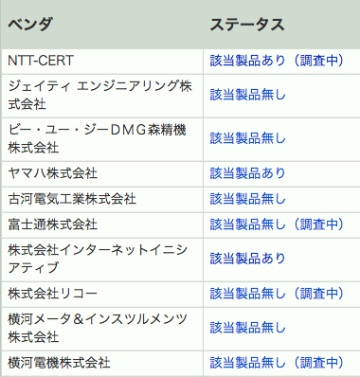
各ベンダーのステータス(表:JVN)
複数製品における同プロトコルの実装で、データの整合性を検証する処理に不備があることが明らかとなったもの。
細工されたメッセージによって、同一ルーティングドメイン内に接続されているルータのルーティングテーブルを改ざんすることが可能。脆弱性を悪用されると、サービス拒否が生じたり、トラフィックを別のルータへ誘導されるおそれがある。
「Quagga」や「Lenovo」「Cisco Systems」などの製品にCVE番号が割り当てられているほか、ベンダー各社では該当する製品の有無について情報を公開。セキュリティ機関ではベンダーの情報をもとに、最新版へアップデートするよう注意を呼びかけている。
(Security NEXT - 2017/07/31 )
 ツイート
関連リンク
PR
関連記事
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
ID管理基盤「OpenAM」に複数の「クリティカル」脆弱性
「Roundcube」に複数の脆弱性 - 更新を強く推奨
「Chrome」にセキュリティアップデート - ゼロデイ脆弱性に対応
NASでも利用されるメディアサーバを狙った脆弱性攻撃に注意


