

「Flash Player」更新が公開、ゼロデイ脆弱性含む22件を修正
Adobe Systemsは、「Adobe Flash Player」のアップデートを公開し、ゼロデイ脆弱性を含む複数の脆弱性を解消した。「Windows」や「Mac OS X」では、72時間以内にアップデートするよう推奨している。
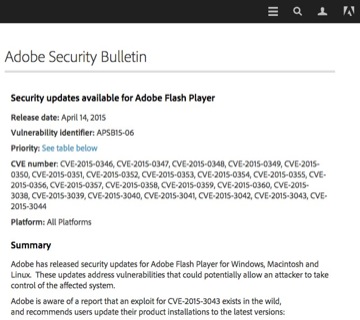
22件の脆弱性を修正したAdobe
今回のアップデートでは、ゼロデイ攻撃の報告を受けているメモリ破壊の脆弱性「CVE-2015-3043」をはじめ、あわせて22件の脆弱性を修正した。脆弱性が悪用された場合、システムの制御を奪われるおそれがある。
同社では「Windows」および「Mac OS X」に対し、脆弱性を解消した「同17.0.0.169」を提供。また最新版を利用できないユーザーに対しては「同13.0.0.281」、「Linux」向けに「同11.2.202.457」を用意した。「Chrome」や「Internet Explorer」の同梱版についても、各ソフトのアップデート経由で「同17.0.0.169」を提供するとしている。
適用優先度は、「Windows」「Mac OS X」およびブラウザ同梱版については、3段階中もっとも高い「1」に設定。72時間以内のアップデートを呼びかけている。また「Linux」についてはもっとも低い「3」とした。
今回同社が修正した脆弱性は以下のとおり。
CVE-2015-0346
CVE-2015-0347
CVE-2015-0348
CVE-2015-0349
CVE-2015-0350
CVE-2015-0351
CVE-2015-0352
CVE-2015-0353
CVE-2015-0354
CVE-2015-0355
CVE-2015-0356
CVE-2015-0357
CVE-2015-0358
CVE-2015-0359
CVE-2015-0360
CVE-2015-3038
CVE-2015-3039
CVE-2015-3040
CVE-2015-3041
CVE-2015-3042
CVE-2015-3043
CVE-2015-3044
(Security NEXT - 2015/04/15 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年10月11日〜2026年10月17日)
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
先週注目された記事(2026年9月6日〜2026年9月12日)
「Chrome 153」を公開、脆弱性230件を修正 - ゼロデイも
「Adobe Commerce」に脆弱性、すでに悪用も - 早急に対処を
先週注目された記事(2026年8月30日〜2026年9月5日)


