

「MS15-034」の公開から1日でPoC登場 - 遠隔攻撃で青画面に
日本マイクロソフトは、4月15日に深刻度「緊急」の月例セキュリティ更新プログラム「MS15-034」を公開したが、早くも実証コードが公開され、複数のセキュリティベンダーより悪用を懸念する声が挙がっている。
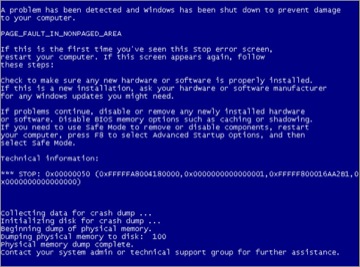
攻撃で発生するブルースクリーン(画像:トレンドマイクロ)
危険性を指摘されているのは、HTTPプロトコルの処理に用いる「HTTP.sys」に見つかった脆弱性「CVE-2015-1635」。不正なHTTPリクエストをリモートより送り付けられると、任意のコードが実行されるおそれがある。
セキュリティ更新プログラムが公開された4月15日の時点では、脆弱性の公開や悪用は確認されていなかったが、早くも実証コードが公表されており、複数のベンダーが注意喚起を行っている。
トレンドマイクロによると、今回公開された実証コード(PoC)は、IISによりウェブサーバを運用している場合に影響があり、OSごと強制終了させ、ブルースクリーンの状態(Blue Screen of Death)に陥らせることが可能だという。

(Security NEXT - 2015/04/16 )
 ツイート
PR
関連記事
「Claude Agent SDK」に引数注入の脆弱性 - 修正版を公開
「Roundcube Webmail」にセキュリティ更新 - 複数の脆弱性を解消
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
Progress製データ連携ツール向けAIエージェント定義ファイルに脆弱性
「Node.js」のセキュリティアップデート - 10月21日以降に公開予定
「Fortinet」「BeyondTrust」の脆弱性悪用に注意喚起 - 米当局
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日


