

9月はフィッシングの報告、URLともに増加
悪用されたトップレベルドメインは「.com」が約83.3%と8割を超えている。「.info(約7.3%)」「.cn(約4.0%)」「.asia(約1.6%)」「.net(約1.0%)」「.shop(約0.6%)」と続く。
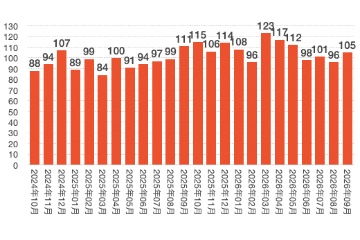
フィッシング攻撃に悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシング攻撃で悪用されたブランドは、105件となり前月の96件を上回った。「クレジット、信販関連」が25件、「オンラインサービス関連」が16件、「通信事業者、メールサービス関連」が14件、「EC関連」が10件、「金融関連」が8件、「決済サービス関連」が6件。
具体的なブランドを見ると、「Amazon」をかたるケースが前月より上昇しており約33.2%。「Apple」をかたるケースは減少傾向にあり、約11.1%だった。
次いで報告が多かった「セゾンカード」「アメリカン・エキスプレス」「国税庁」をかたるケースをくわえた上位5ブランドの報告をあわせると、全体の約65.3%。1000件以上の報告があったブランドは13件で、これらをあわせると全体の約87.9%を占める。
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規ドメインを偽装したいわゆる「なりすましメール」は約37.8%で、前月の約32.3%から5.5ポイント上昇した。


(Security NEXT - 2026/11/13 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数が増加 - 悪用URLは減少
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超


