

「Adobe Acrobat/Reader」が定例外アップデート - 当初より重要度を格上げ
同社では、これら脆弱性へ対処したアップデートとして、「Continuous(連続トラック)」向けに「同2019.010.20069」を用意。「同2017」に対して「同2017.011.30113」、「Classic(クラシックトラック)2015」向けに「同2015.006.30464」を提供している。
今回のアップデートは、同社をはじめ各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」から5日ほど早く、年明け直後の定例外更新となった。
同社は修正した脆弱性について、これまでの経験上、リスクが高いとする一方、差し迫った脅威ではないとし、適用優先度を当初と同じ3段階中2番目にあたる「2」に据え置いた。30日以内を目安に更新を行うよう促している。
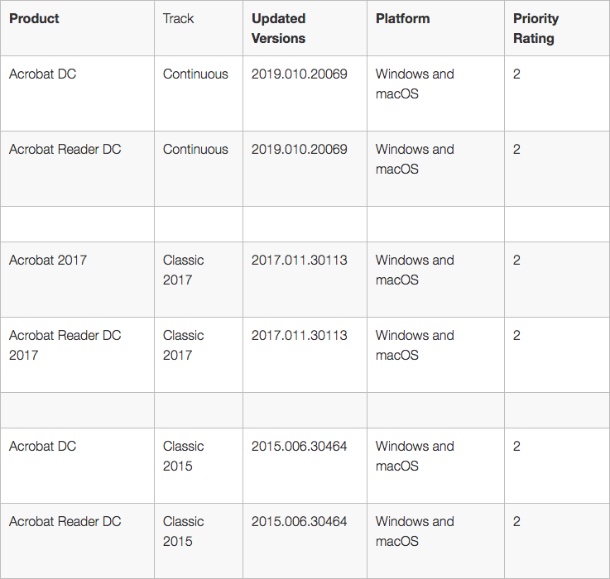
定例外でリリースされたセキュリティアップデート。重要度を当初予告から格上げしたが、適用優先度は「2」に据え置いた(表:Adobe)

(Security NEXT - 2019/01/04 )
 ツイート
PR
関連記事
「AnyDesk」に脆弱性、実証コードも - 6月の更新で修正
DB高可用性ツール「IBM Db2 Mirror for i」に権限昇格の脆弱性
PDF処理ソフト「Ghostscript」の深刻な脆弱性 - 詳細が明らかに
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」


