

複数のVMware製品に深刻な脆弱性 - アップデートがリリース
「VMware ESXi」をはじめ、VMwareの複数製品に深刻な脆弱性が含まれていることがわかった。セキュリティアップデートが提供されている。
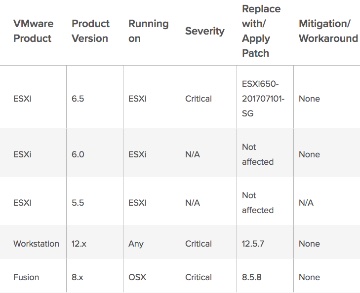
「CVE-2017-4924」の影響を受けるバージョン(表:VMware)
「VMware ESXi」や、「同Workstation」「同Fusion」に深刻な脆弱性を含め、3件の脆弱性が含まれていることが判明したもの。
同社によれば、SVGAデバイス利用時のメモリ書き込み処理に問題があり、ゲストに対してホスト上でのコード実行を許す深刻な脆弱性「CVE-2017-4924」が判明したという。重要度は4段階中もっとも高い「クリティカル(Critical)」とされる。
RPCリクエスト処理にNULLポインタ参照の脆弱性「CVE-2017-4925」が存在。さらに「vCenter Server」の「H5クライアント」に「クロスサイトスクリプティング(XSS)」の脆弱性が含まれる。これら脆弱性の重要度は2段階低い「中(Moderate)」とレーティングした。
同社では、セキュリティアップデートとして「同ESXi」向けに、「ESXi650-201707101-SG」「ESXi600-201706101-SG」「ESXi550-201709101-SG」を提供。「Workstation 12.5.3」「同Fusion 8.5.4」をリリースしており、利用者へ対応を呼びかけている。
(Security NEXT - 2017/09/19 )
 ツイート
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


