

攻撃も確認されている「Adobe Reader」の脆弱性「CVE-2009-0927」を検証 - NTTデータ・セキュリティ
NTTデータ・セキュリティは、「Adobe Reader」や「Adobe Acrobat」の脆弱性「CVE-2009-0927」の検証を実施したレポートを公表した。
今回検証が行われたのは、両ソフトにおける「JavaScriptメソッド」の入力検証で見つかった脆弱性「CVE-2009-0927」。攻撃を受けた場合、第三者によりコンピュータが乗っ取られる可能性がある。
開発元のAdobe Systemsでは、3月に「CVE-2009-0927」をふくめ、複数の問題を解消したバージョン「9.1」「8.1.4」「7.1.1」を公開し、アップデートを推奨。また4月に入って脆弱性を攻撃するトロイの木馬「TROJ_PIDIEF.OE」が発見されており、早急な対応が必要となっている。
NTTデータ・セキュリティでは、「Windows XP SP3」に「Adobe Reader 8.1.2」をインストールした環境を用意。細工したPDFを含むウェブページを閲覧する検証実験を実施し、Linux上から攻撃対象のシステムへネットワーク経由で接続し、不正にコードが実行できることを確認した。
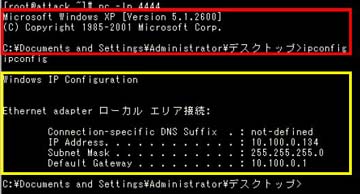
NTTデータ・セキュリティが実施した検証結果の画面。赤枠の部分に攻撃を受けたシステムのプロンプトが表示された。またネットワークの接続状況を実際に確認できた(黄色枠)。
NTTデータ・セキュリティ
http://www.nttdata-sec.co.jp/
(Security NEXT - 2009/04/13 )
 ツイート
PR
関連記事
ECサイトに不正アクセス、会員情報流出 - フィギュアメーカー
外務省のネットワークで侵害 - 個人情報流出の可能性
アイリスオーヤマ通販サイトで侵害 - 詳細を調査
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA
QNAP、脆弱性「PHP2Shell」へ順次対応 - 「NDR」向け更新は準備中
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
「WordPress 7.1.4」で更新時RCEや複数XSSなど脆弱性を修正
先週注目された記事(2026年10月25日〜2026年10月31日)
「Ivanti Connect Secure」の脆弱性悪用で注意喚起 - 米当局
精神保健福祉センターで申請書類を紛失 - 愛知県


