

「Adobe Flash Player」に深刻な脆弱性 - 定例外アップデートが緊急リリース
Adobe Systemsは、深刻な脆弱性を解消する「Adobe Flash Player」の定例外アップデートを急遽リリースした。前回11月13日にアップデートが公開されたばかりだが、別のあらたな脆弱性に対応したという。
今回のアップデートは、コードの実行が可能となる「型の取り違え」の脆弱性「CVE-2018-15981」を修正したもの。脆弱性に関する詳細な情報が公開されており、重要度を3段階中もっとも高い「1」とレーティングしている。
同社では、米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあたる11月13日にアップデート「同31.0.0.148」をリリースしたばかりだが、同バージョンや以前のバージョンも、同脆弱性の影響を受けるという。
同社は、「Windows」「macOS」「Linux」およびブラウザ同梱版に対し、最新版となる「同31.0.0.153」を用意。「Linux」を除き、適用優先度を3段階中もっとも高い「1」とし、72時間以内を目安として早急にアップデートを実施するよう呼びかけている。
一方「Linux」に関しては3段階中もっとも低い「3」としており、任意のタイミングによる更新を求めている。
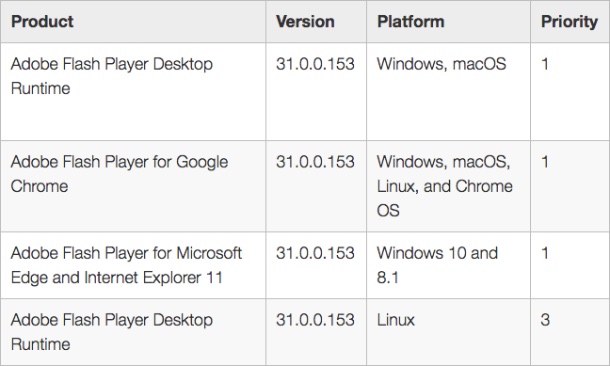
アップデートおよび適用優先度(表:Adobe Systems)
(Security NEXT - 2018/11/21 )
 ツイート
関連リンク
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


