

ウェブ管理者に「修復費用」要求する改ざん攻撃 - 未知のマルウェアへ感染するおそれも
セキュアブレインは、ウェブサイトを改ざんする攻撃であたらしい手口を確認したとして注意喚起を行っている。
今回の攻撃は、コードが動的に変化する「iframe」タグを埋め込む手口。ウェブサイトの閲覧者は、不正サイトへ誘導され、マルウェアへ感染する可能性がある。
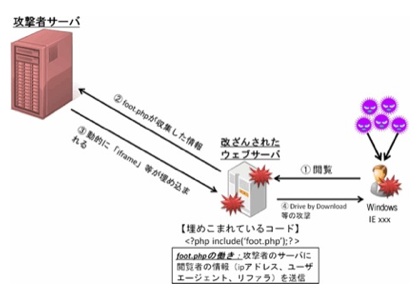
攻撃イメージ(図:セキュアブレイン)
感染するおそれがあるマルウェアは、ボットや偽セキュリティ対策ソフトで、同社によれば、従来のセキュリティソフトウェアで検知できないものも存在しているという。
さらに攻撃者は、改ざんを行ったウェブサイトに対して、修正と引き替えに金銭を要求する脅迫メールを送信しており、証拠にサーバのデータベースに含まれる「ID」や「パスワード」を記載していた。
同社では、改ざんサイトによりユーザーが直接的な被害が発生する可能性があり、企業の信頼を損なうおそれがあるとして、ウェブサイトの運営者に注意を呼びかけている。
(Security NEXT - 2011/08/29 )
 ツイート
関連リンク
PR
関連記事
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「オズモール」に不正アクセス - 会員の個人情報流出の可能性
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
川崎市施設のサイトに不正アクセス - サイト更新時に判明
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市


