

Officeゼロデイ脆弱性に対する大規模メール攻撃、国内影響なし - 12日以降沈静化
マイクロソフトの「Office」に未修正の脆弱性「CVE-2017-0199」が判明し、パッチ提供の直前にメールを利用した大規模な感染活動が展開された問題で、トレンドマイクロは国内への影響がほとんどなかったことを明らかにした。
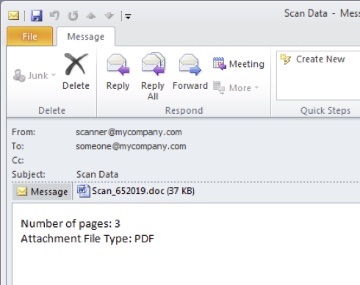
ゼロデイ脆弱性を悪用しようとしたメール(画像:Proofpoint)
問題の脆弱性「CVE-2017-0199」は、「OLE2Linkオブジェクト」の処理に存在。
ファイルを開いて遠隔のサーバからデータを読み込む際、サーバ側で指定された「MIMEタイプ」に従って処理を行うため、任意のコードを実行されるおそれがある。
マイクロソフトでは米時間4月11日に公開した月例セキュリティ更新で同脆弱性を修正した。
同脆弱性は1月以降、拡張子に「.doc」を用いたRTFファイルを悪用し、標的型攻撃に利用されたことが判明している。さらにスキャナ機器から送信されたように見せかけ、「Dridex」を感染させようとするメールが、パッチ公開直前にオーストラリアを中心に流通。Proofpointでは数百万件規模の攻撃を確認したとしている。

(Security NEXT - 2017/04/13 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


