

解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に
スマホアプリを活用した会員サービスで情報流出事故が相次いでいることに関連し、情報通信研究機構(NICT)は、原因のひとつとして「A2B攻撃」を挙げた。アプリと通信するサーバの脆弱性対策や侵害調査などの対応を呼びかけている。
同機構の脅威情報共同分析チームが調査、分析したもの。一般に公開されているAndroidアプリが攻撃者によって解析され、解析結果をもとに接続先のサーバが特定された上で攻撃にさらされていると指摘。攻撃手法を「A2B攻撃(App-to-Backend Attack)」と呼び、注意を呼びかけた。
アプリの接続先となるサーバなどの内部仕様を外部に公開していない場合も、公開されたAndroidアプリを解析することで、接続先を特定することが可能。
ログイン認証や利用者情報の管理が行われている接続先のバックエンドサーバなどが攻撃にさらされることとなる。
そのため、アプリそのものに脆弱性がなくとも、接続先のサーバや「API」に脆弱性が存在する場合や、認証、認可など適切に管理されていない場合は、不正侵入や情報窃取などへ発展するおそれがある。
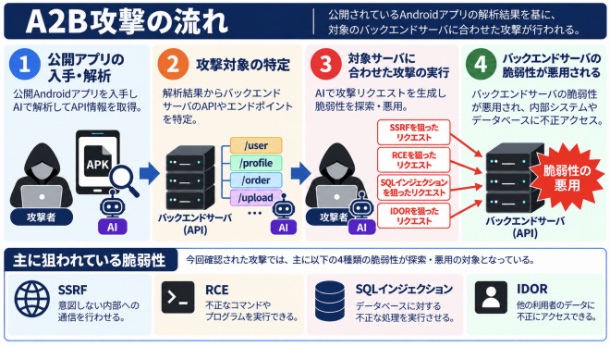
「A2B攻撃(App-to-Backend Attack)」のしくみ(画像:NICT)

(Security NEXT - 2026/10/13 )
 ツイート
関連リンク
PR
関連記事
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
「郵便局アプリ」で個人情報流出 - 緊急メンテを実施
アプリのユーザー認証に脆弱性、設計や実装時に問題 - タカラトミー
インク通販サイトに不正アクセス - 個人情報流出の可能性
個人情報含むファイルを誤送信、別ファイルと勘違い - 大阪市
システムの登録ユーザー情報、ユーザー間で閲覧可能に - コマツ
豆腐通販サイトで決済アプリ改ざん - 個人情報流出の可能性
メール誤送信、ポイント事業参加店舗のメアドが流出 - 宮城県
複数小中学校で同意なく個人情報をPTAへ提供 - 春日井市


