

「NCSOFT」装うフィッシングメールに注意 - スクエニなどと同様手口
オンラインゲーム「NCSOFT」を騙り、偽サイトに誘導し、アカウントやパスワードを詐取するフィッシング攻撃が発生している。「スクウェア・エニックス」や「ハンゲーム」「NEXON」などの利用者を狙った手口と同様だった。
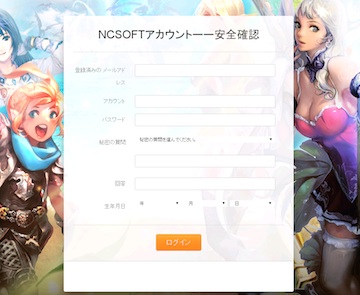
フィッシング対策協議会が確認したフィッシングサイト
問題のフィッシングメールは「NCSOFTアカウント 安全確認」という件名で送信されており、「アカウントで異常なログインを検知した」などと説明。本人によるログインか確認するよう求め、メールに記載されたURLより偽サイトに誘導する。フィッシングサイトでは、メールアドレスやアカウント、パスワードのほか、秘密の質問や生年月日についても入力を求める。
メールの本文では、送信元として「株式会社营团社サービスシステム」を名乗っている。これまでも同様の文面を用いて、「スクウェア・エニックス」や「ハンゲーム」「NEXON」などオンラインゲーム利用者を狙うフィッシングメールがたびたび発生している。
「营团社」は「営団社」の中国語表記。旧エニックスの親会社である「営団社募集サービスセンター」や母体となった子会社「営団社システム」と類似しており、スクウェア・エニックスの関係会社を偽装したものと見られる。
エヌ・シー・ジャパンでは、アカウントやパスワードの入力を促し、ログインを強制するような案内はしていないと説明。このようなメールが届いた場合は速やかに破棄するよう求めている。
またフィッシング対策協議会によれば、3月25日10時の時点でフィッシングサイトは稼動中であることから、閉鎖に向けてJPCERTコーディネーションセンターへ調査を依頼した。類似したサイトも含め、不正サイトに個人情報を入力しないよう利用者に警戒を呼びかけている。
(Security NEXT - 2014/03/25 )
 ツイート
関連リンク
PR
関連記事
ファンケルとアテニア、eコマースサイトの会員情報が流出
【特別企画】メッセージングセキュリティの最新動向がテーマ - JPAAWGが年次イベント
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
JPAAWG 9th General Meeting、11月に都内でハイブリッド開催
フィッシング攻撃の報告数が増加 - 悪用URLは減少
アプリや通販サイト会員の個人情報が流出 - MrMax
「焼肉きんぐ」アプリの会員情報が流出 - 原因など詳細を調査
税務署やe-Tax装うフィッシング、控除や還付など口実 - アプリへ不正誘導
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


