

1カ月で約1000件のワンクリック詐欺アプリが「Google Play」に
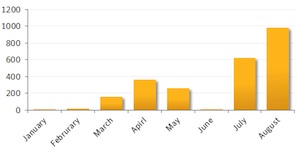
不正アプリの推移(グラフ:シマンテック)
日本国内のユーザーを狙うワンクリック詐欺アプリが急増している。シマンテックによれば、8月だけで1000件を確認した。「ももエロクローバーZ」といったワンクリック詐欺サイトへ誘導するという。
同社によれば、1月から8月までに約2500件のワンクリック詐欺アプリが「Google Play」上で公開されているが、なかでもホリデーシーズンを迎えた8月には約1000件と急増したという。
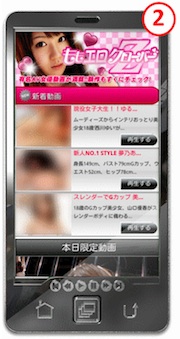
誘導先のアダルトサイト(画像:シマンテック)
こうした詐欺アプリの大半は、午後に公開されており、翌朝には削除されているが、同社が「Google Play」の統計データより試算したところ、ダウンロード回数は少なくとも8500回以上にのぼっていた。
8月に登場した最新の詐欺アプリの手口を見ると、インストールして立ち上げると、アダルトサイトのリンクリストを表示。合法的なサイトに悪質なサイトを紛れ込ませることでセキュリティ対策ソフトのチェックを回避していた。悪質なリンクはリダイレクトを利用しており、攻撃者側で誘導先を簡単に変更することも可能となっている。
そのなかには「ももエロクローバーZ」など人気アイドルグループに便乗する詐欺サイトも存在。動画を再生しようとすると、180日間の利用で9万9500円とする請求画面を表示し、金銭の支払いを要求する。また誤動作だった場合はメールや連絡で連絡を取るよう表示しているが、安易に連絡を取ると個人情報を奪われるおそれがある。
(Security NEXT - 2013/09/12 )
 ツイート
関連リンク
PR
関連記事
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
フィッシング被害で個人情報流出の可能性 - 八十二長野銀


