

「Flash Player」の脆弱性狙うマルウェアが一時的に急上昇 - 水飲み場型攻撃に悪用
日本国内において「Adobe Flash Player」の脆弱性「CVE-2014-0515」を悪用する水飲み場型攻撃が確認されているとして、キヤノンITソリューションズが注意喚起を行った。
同社が製品を取り扱うESETにおいて、「Adobe Flash Player」に存在する既知の脆弱性「CVE-2014-0515」を攻撃するマルウェア「SWF/Exploit.CVE-2014-0515」の検知率が一時的に上昇したもの。
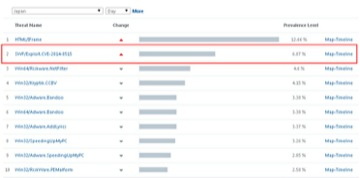
「SWF/Exploit.CVE-2014-0515」が一時的に増加(グラフ:キヤノンITS)
5月20日の時点において、同マルウェアは日本国内で検知されたマルウェアの6.9%を占め、「HTML/IFrame」に次いで2番目に多く検知された。またキヤノンITSによれば、特定のターゲットに対してマルウェアを感染させるいわゆる「水飲み場型攻撃」への悪用を確認しているという。
攻撃の対象となった脆弱性「CVE-2014-0515」は、悪用されるとバッファオーバーフローが発生し、端末の制御を奪われるおそれがある。一時ゼロデイ攻撃に悪用され、Adobe Systemsでは、米国時間4月28日に脆弱性を修正するセキュリティアップデートを緊急公開している。
今回、攻撃の一時的な増加が確認されたが、翌21日にはすでに沈静化した模様で、検知率もマルウェア全体の0.1%未満まで縮小した。週単位の検知率も同じく0.1%未満であり、一時的な上昇と見られる。
一方で、同マルウェアは、すでに複数の亜種が確認されており、5月18日にはブラジル国内で感染が拡大した。今後さらなる亜種が発生する可能性もあるとして、キヤノンITSでは注意を呼びかけている。
(Security NEXT - 2014/05/21 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
試験管理システムで侵害、受験者情報流出の可能性 - 日商


