

フィッシング攻撃の報告数が増加 - 悪用URLは減少
悪用されたトップレベルドメインは「.com」が約79.3%で、前月と変わらずもっとも多い。「.info(約6.5%)」「.cn(約4.6%)」「.shop(約1.8%)」「.net(約1.5%)」「.me(約1.4%)」「.top(約1.1%)」「.tokyo(約0.7%)」「.asia(約0.7%)」「.link(約0.5%)」と続く。
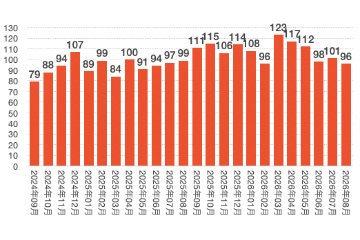
悪用されたブランド件数の推移(グラフ:フィ対協の発表をもとに作成)
フィッシング攻撃で悪用されたブランドは、前月の101件から96件に減少している。「クレジット、信販関連」が20件、「通信事業者、メールサービス関連」が13件、「オンラインサービス関連」が12件、「金融関連」が8件、「EC関連」が7件、「決済サービス関連」が5件だった。
悪用された具体的なブランドを見ると、「Amazon」をかたるケースが約26.1%で、前月の約37.0%から10.9ポイント減少するも最多。「Apple」をかたるケースが約16.1%、「ANA」をかたるケースが約12.5%で、いずれも増加傾向が見られる。
次いで報告が多かった「セゾンカード」「統計局」をかたるケースをくわえた上位5ブランドの報告をあわせると、全体の約69.9%と7割近くにのぼった。1000件以上の報告があったブランドは10件で、これらをあわせると全体の約83.8%を占める。
同協議会の調査用メールアドレスに着信したフィッシングメールのうち、送信元として正規ドメインを偽装したいわゆる「なりすましメール」は約32.3%。前月の約26.5%から5.8ポイント上昇した。


(Security NEXT - 2026/10/13 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


